Wireshark מייצג את מנתח הפרוטוקולים הנפוץ ביותר בעולם. על ידי השימוש בו, אתה יכול לבדוק את כל מה שקורה ברשת שלך, לפתור בעיות שונות, לנתח ולסנן את תעבורת הרשת שלך באמצעות כלים שונים וכו'.

אם אתה רוצה ללמוד עוד על Wireshark וכיצד לסנן לפי יציאה, וודא שאתה ממשיך לקרוא.
מהו בדיוק סינון פורטים?
סינון יציאות מייצג דרך לסנן מנות (הודעות מפרוטוקולי רשת שונים) על סמך מספר היציאה שלהן. מספרי יציאה אלו משמשים לפרוטוקולי TCP ו-UDP, הפרוטוקולים הידועים ביותר לשידור. סינון יציאות מייצג סוג של הגנה על המחשב שלך שכן, על ידי סינון יציאות, אתה יכול לבחור לאפשר או לחסום יציאות מסוימות כדי למנוע פעולות שונות בתוך הרשת.
ישנה מערכת מבוססת היטב של יציאות המשמשות לשירותי אינטרנט שונים, כגון העברת קבצים, דואר אלקטרוני וכו'. למעשה, יש למעלה מ-65,000 יציאות שונות. הם קיימים במצב מותר או סגור. יישומים מסוימים באינטרנט יכולים לפתוח את היציאות הללו, ובכך להפוך את המחשב שלך לחשוף יותר להאקרים ווירוסים.
באמצעות Wireshark, אתה יכול לסנן מנות שונות על סמך מספר היציאה שלהן. למה שתרצה לעשות את זה? מכיוון שבדרך זו, אתה יכול לסנן את כל החבילות שאינך רוצה במחשב שלך מסיבות שונות.
מהן הנמלים החשובים?
יש 65,535 יציאות. ניתן לחלק אותם לשלוש קטגוריות שונות: יציאות מ-0 - 1023 הן יציאות ידועות, והן מוקצות לשירותים ופרוטוקולים נפוצים. לאחר מכן, מ-1024 עד 49151 יציאות רשומות - הן מוקצות על ידי ICANN לשירות ספציפי. ויציאות ציבוריות הן יציאות מ-49152-65535, ניתן להשתמש בהן על ידי כל שירות. יציאות שונות משמשות לפרוטוקולים שונים.
אם אתה רוצה ללמוד על הנפוצים שבהם, עיין ברשימה הבאה:
| מספר יציאה | שם השירות | נוהל |
| 20, 21 | פרוטוקול העברת קבצים - FTP | TCP |
| 22 | מעטפת מאובטחת - SSH | TCP ו-UDP |
| 23 | Telnet | TCP |
| 25 | פרוטוקול העברת דואר פשוט | TCP |
| 53 | מערכת שמות מתחם - DNS | TCP ו-UDP |
| 67/68 | פרוטוקול תצורת מארח דינמי - DHCP | UDP |
| 80 | פרוטוקול העברת HyperText - HTTP | TCP |
| 110 | פרוטוקול הדואר - POP3 | TCP |
| 123 | פרוטוקול זמן רשת - NTP | UDP |
| 143 | פרוטוקול גישה להודעות אינטרנט (IMAP4) | TCP ו-UDP |
| 161/162 | פרוטוקול ניהול רשת פשוט – SNMP | TCP ו-UDP |
| 443 | HTTP עם Secure Sockets Layer - HTTPS (HTTP על SSL/TLS) | TCP |
ניתוח ב-Wireshark
תהליך הניתוח ב-Wireshark מייצג ניטור של פרוטוקולים ונתונים שונים בתוך רשת.
לפני שנתחיל בתהליך הניתוח, ודא שאתה יודע את סוג התעבורה שאתה מחפש לנתח, וסוגים שונים של מכשירים שפולטים תעבורה:
- האם יש לך תמיכה במצב מופקר? אם תעשה זאת, זה יאפשר למכשיר שלך לאסוף מנות שלא נועדו במקור למכשיר שלך.
- אילו מכשירים יש לך בתוך הרשת שלך? חשוב לזכור שסוגים שונים של מכשירים ישדרו מנות שונות.
- איזה סוג של תנועה אתה רוצה לנתח? סוג התעבורה יהיה תלוי במכשירים ברשת שלך.
לדעת כיצד להשתמש במסננים שונים חשוב ביותר ללכידת החבילות המיועדות. מסננים אלה משמשים לפני תהליך לכידת מנות. איך הם עובדים? על ידי הגדרת מסנן ספציפי, אתה מסיר מיד את התנועה שאינה עומדת בקריטריונים הנתונים.
איך אני מכבה אל תפריע
בתוך Wireshark, תחביר הנקרא Berkley Packet Filter (BPF) משמש ליצירת מסנני לכידה שונים. מכיוון שזהו התחביר המשמש לרוב בניתוח מנות, חשוב להבין איך זה עובד.
תחביר ה-Berkley Packet Filter לוכד מסננים המבוססים על ביטויי סינון שונים. ביטויים אלה מורכבים מפרימיטיבי אחד או מכמה, ופרימיטיביים מורכבים ממזהה (ערכים או שמות שאתה מנסה למצוא בתוך חבילות שונות), ואחריו מוקדמות אחד או כמה.
ניתן לחלק את המועמדים לשלושה סוגים שונים:
- סוג - עם המוקדמות האלה, אתה מציין איזה סוג של דבר המזהה מייצג. מוקדי הסוג כוללים יציאה, רשת ומארח.
- Dir (כיוון) - המוקדמות הללו משמשות על מנת לציין כיוון העברה. באופן זה, src מסמן את המקור, ו-dst מסמן את היעד.
- פרוטו (פרוטוקול) - עם מוקדי פרוטוקול, אתה יכול לציין את הפרוטוקול הספציפי שתרצה ללכוד.
אתה יכול להשתמש בשילוב של מוקדמים שונים כדי לסנן את החיפוש שלך. כמו כן, אתה יכול להשתמש באופרטורים: לדוגמה, אתה יכול להשתמש באופרטור השרשור (&/and), אופרטור שלילה (!/לא) וכו'.
להלן כמה דוגמאות למסנני לכידה שבהם אתה יכול להשתמש ב-Wireshark:
| מסננים | תיאור |
| מארח 192.168.1.2 | כל התעבורה הקשורה ל-192.168.1.2 |
| יציאת tcp 22 | כל התעבורה הקשורה ליציאה 22 |
| src 192.168.1.2 | כל התעבורה שמקורה ב-192.168.1.2 |
ניתן ליצור מסנני לכידה בשדות כותרת הפרוטוקול. התחביר נראה כך: proto[offset:size(optional)]=value. כאן, פרוטו מייצג את הפרוטוקול שברצונך לסנן, היסט מייצג את מיקום הערך בכותרת החבילה, הגודל מייצג את אורך הנתונים, והערך הוא הנתונים שאתה מחפש.
הצג מסננים ב-Wireshark
שלא כמו מסנני לכידה, מסנני תצוגה אינם משליכים חבילות כלשהן, הם פשוט מסתירים אותן בזמן הצפייה. זוהי אפשרות טובה מכיוון שברגע שתשליך חבילות, לא תוכל לשחזר אותן.
מסנני תצוגה משמשים לבדיקת נוכחות של פרוטוקול מסוים. לדוגמה, אם תרצה להציג מנות המכילות פרוטוקול מסוים, תוכל להקליד את שם הפרוטוקול בסרגל הכלים של מסנן התצוגה של Wireshark.
אפשרויות אחרות
ישנן אפשרויות שונות אחרות בהן תוכל להשתמש כדי לנתח מנות ב-Wireshark, בהתאם לצרכים שלך.
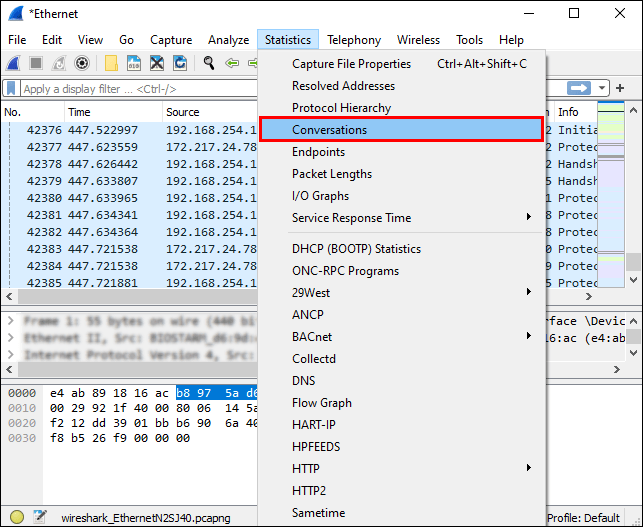
- תחת חלון הסטטיסטיקה ב-Wireshark, אתה יכול למצוא כלים בסיסיים שונים שבהם אתה יכול להשתמש כדי לנתח מנות. לדוגמה, אתה יכול להשתמש בכלי השיחות כדי לנתח את התעבורה בין שתי כתובות IP שונות.
- תחת חלון מידע המומחה, אתה יכול לנתח את החריגות או ההתנהגות הלא שכיחה ברשת שלך.
סינון לפי יציאה ב-Wireshark
סינון לפי יציאה ב-Wireshark קל הודות לסרגל הסינון המאפשר להחיל מסנן תצוגה.
לדוגמה, אם ברצונך לסנן את יציאה 80, הקלד זאת בסרגל הסינון: |_+_|. מה שאתה גם יכול לעשות זה להקליד |_+_| במקום ==, שכן eq מתייחס לשווה.
אתה יכול גם לסנן מספר יציאות בו זמנית. ה || משתמשים בסימנים במקרה זה.
לדוגמה, אם ברצונך לסנן את היציאות 80 ו-443, הקלד זאת בסרגל הסינון: |_+_|, או |_+_|.
שאלות נפוצות נוספות
כיצד אוכל לסנן את Wireshark לפי כתובת IP ויציאה?
ישנן מספר דרכים שבהן תוכל לסנן את Wireshark לפי כתובת IP:
1. אם אתה מעוניין בחבילה עם כתובת IP מסוימת, הקלד זאת בסרגל הסינון: |_+_|

2. אם אתה מעוניין בחבילות המגיעות מכתובת IP מסוימת, הקלד זאת בסרגל הסינון: |_+_|

3. אם אתה מעוניין בחבילות שיעברו לכתובת IP מסוימת, הקלד זאת בסרגל הסינון: |_+_|
אם ברצונך להחיל שני מסננים, כגון כתובת IP ומספר יציאה, בדוק את הדוגמה הבאה: |_+_| מכיוון ש-&& מייצגים סמלים עבור ועל ידי כתיבת זה, אתה יכול לסנן את החיפוש שלך לפי כתובת IP (192.168.1.199) ולפי מספר יציאה (tcp.port eq 443).
השבת גרור ושחרר

כיצד Wireshark לוכד תנועת נמלים?
Wireshark לוכד את כל תעבורת הרשת בזמן שהיא מתרחשת. זה יתפוס את כל תעבורת היציאות ויראה לך את כל מספרי היציאות בחיבורים הספציפיים.
אם תרצה להתחיל את הלכידה, בצע את השלבים הבאים:
1. פתח את Wireshark.

2. הקש על צילום.
3. בחר ממשקים.

4. הקש על התחל.
האם הטלפון שלי מושרש או לא

אם אתה רוצה להתמקד במספר יציאה ספציפי, אתה יכול להשתמש בסרגל הסינון.
כאשר אתה רוצה לעצור את הלכידה, הקש ''Ctrl + E.''
מהו מסנן לכידה עבור אפשרות DHCP?
האפשרות Dynamic Host Configuration Protocol (DHCP) מייצגת סוג של פרוטוקול ניהול רשת. הוא משמש להקצאה אוטומטית של כתובות IP למכשירים המחוברים לרשת. על ידי שימוש באפשרות DHCP, אינך צריך להגדיר ידנית התקנים שונים.
אם אתה רוצה לראות רק את מנות ה-DHCP ב-Wireshark, הקלד bootp בסרגל הסינון. למה bootp? מכיוון שהוא מייצג את הגרסה הישנה יותר של DHCP, ושניהם משתמשים באותם מספרי יציאה - 67 ו-68.
מדוע עלי להשתמש ב-Wireshark?
לשימוש ב-Wireshark יש יתרונות רבים, חלקם:
1. זה בחינם - אתה יכול לנתח את תעבורת הרשת שלך בחינם לחלוטין!
2. זה יכול לשמש עבור פלטפורמות שונות - אתה יכול להשתמש ב-Wireshark ב-Windows, Linux, Mac, Solaris וכו'.
3. זה מפורט - Wireshark מציע ניתוח מעמיק של פרוטוקולים רבים.
4. הוא מציע נתונים חיים - ניתן לאסוף נתונים אלו ממקורות שונים כגון Ethernet, Token Ring, FDDI, Bluetooth, USB וכו'.
5. זה בשימוש נרחב - Wireshark הוא מנתח פרוטוקולי הרשת הפופולרי ביותר.
Wireshark לא נושך!
עכשיו למדת יותר על Wireshark, היכולות שלו ואפשרויות הסינון. אם אתה רוצה להיות בטוח שאתה יכול לפתור בעיות ולזהות כל סוג של בעיות רשת או לבדוק את הנתונים הנכנסים והיוצאים מהרשת שלך, ובכך לשמור על אבטחה, אתה בהחלט צריך לנסות את Wireshark.
האם אי פעם השתמשת ב-Wireshark? ספר לנו על זה בקטע התגובות למטה.